
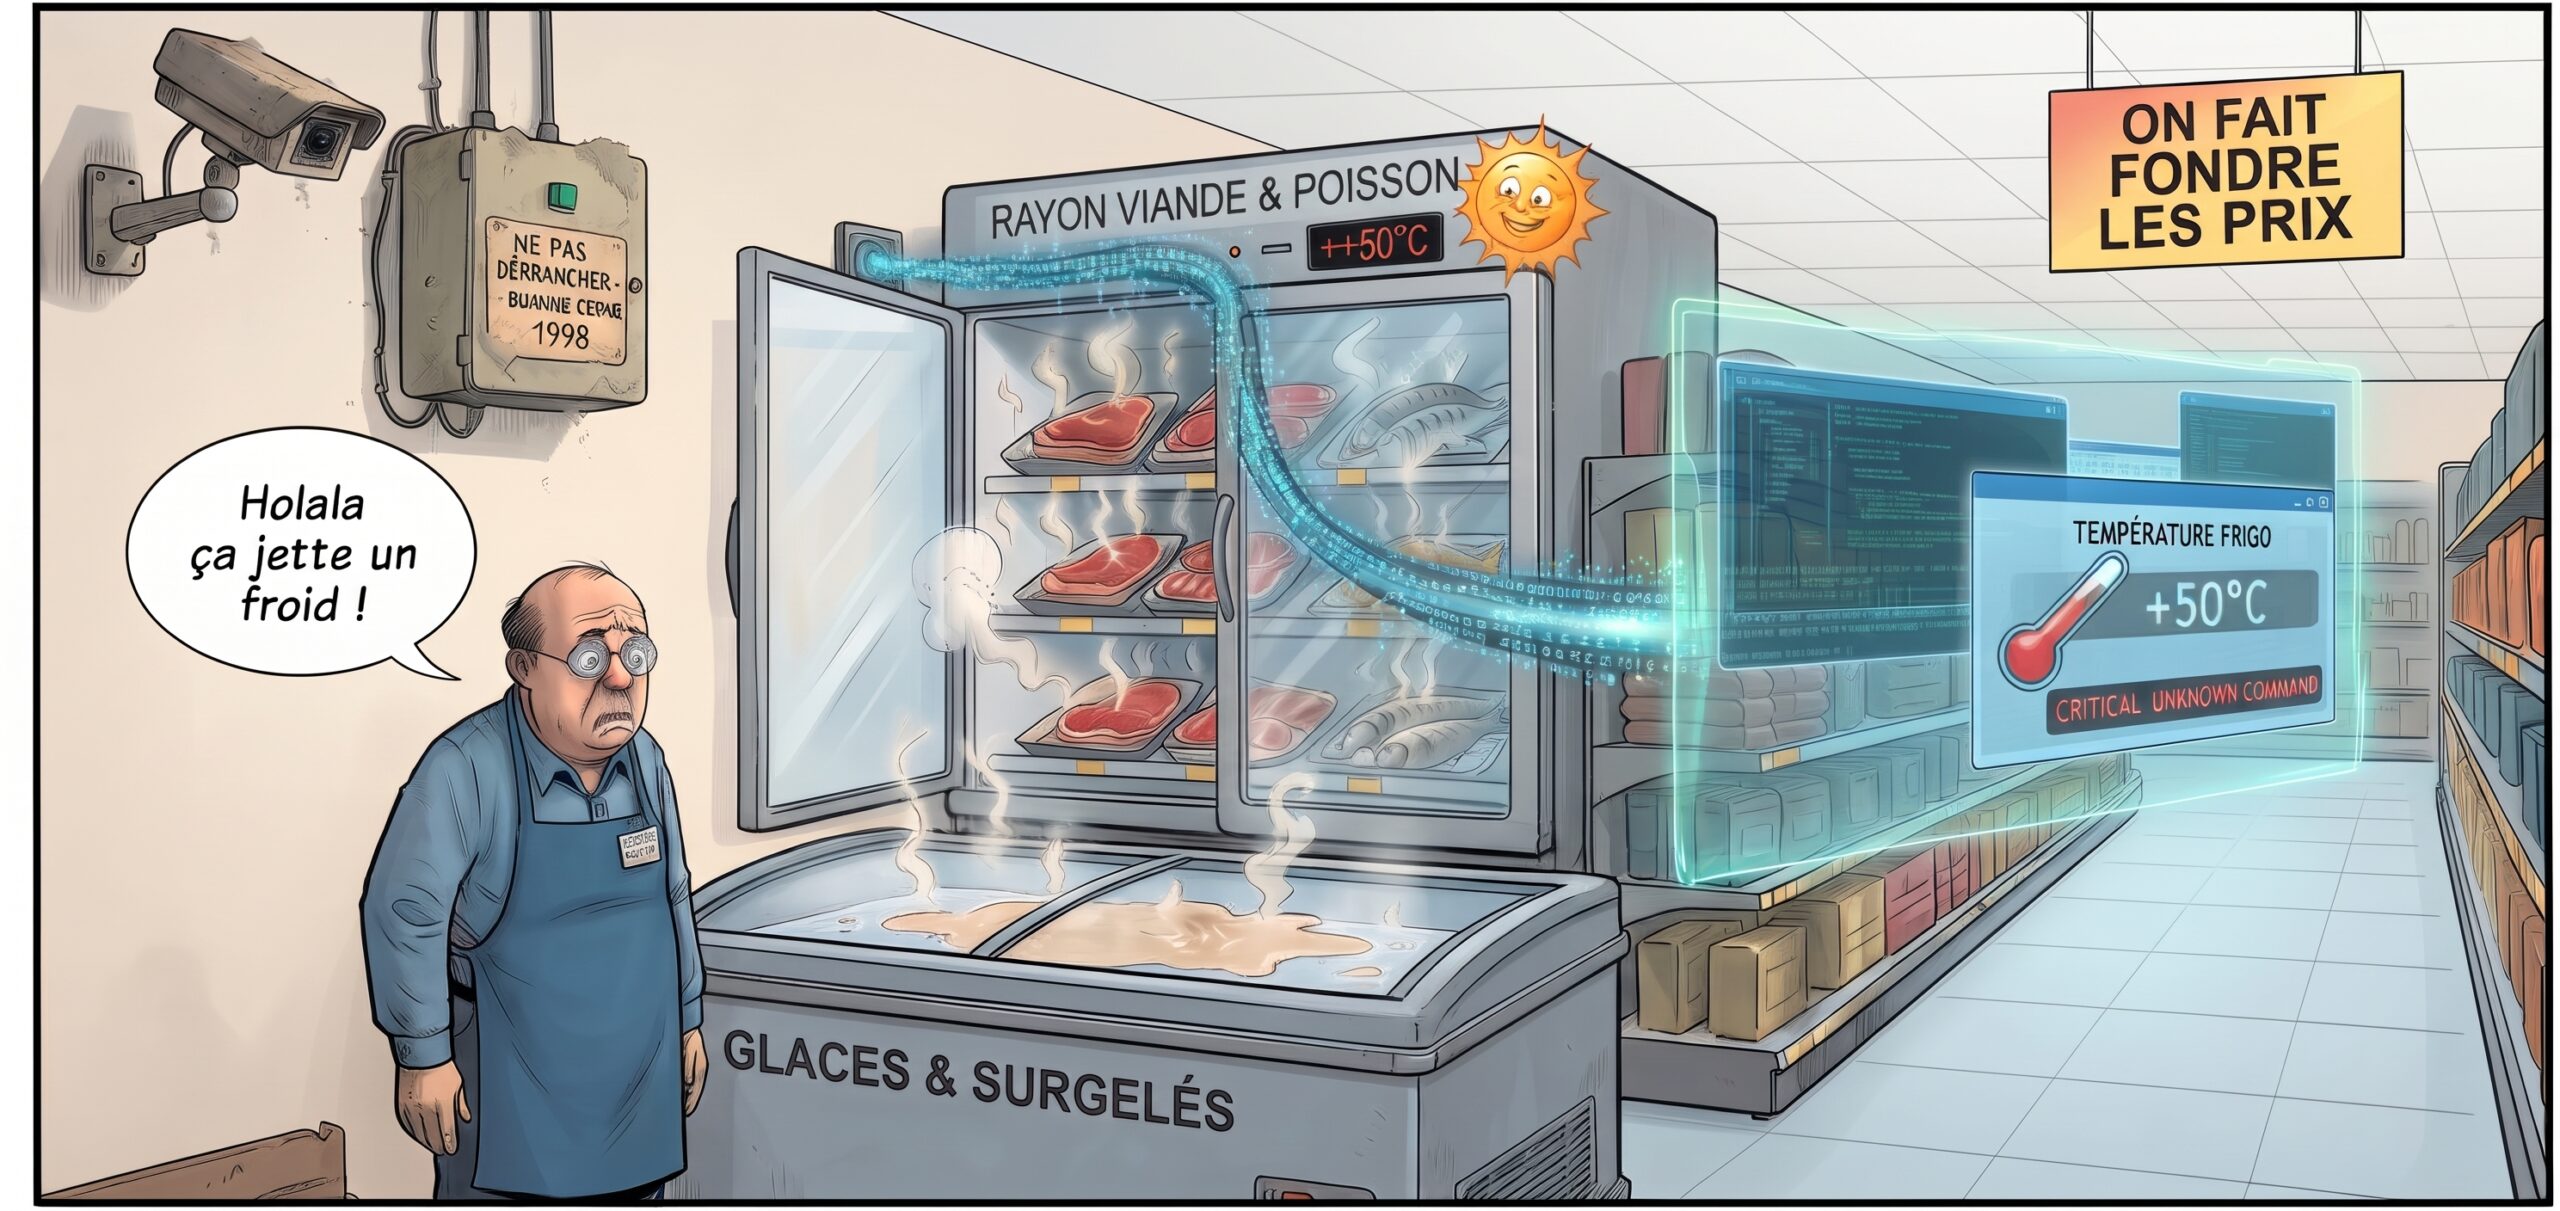
Lundi 12 octobre 2026, au petit matin. Dans plusieurs centaines de supermarchés, les équipes ouvrent le magasin et trouvent des vitrines tièdes, des congélateurs qui dégoulinent, et des glaces bonnes pour la poubelle. Pendant la nuit, des pirates ont pris la main sur les boîtiers qui pilotent le froid.
Vous n’avez pas de rayon surgelés ? Lisez quand même la suite : la cause du problème se trouve dans beaucoup de PME.
Que s’est-il passé dans les supermarchés ?
Les pirates ont modifié à distance les réglages de dégivrage. Résultat : jusqu’à 50 °C relevés dans certains meubles réfrigérés, selon Tom’s Guide. Même pour le plus frileux des chefs de rayon, c’est beaucoup.
Intermarché, Système U, E.Leclerc et Monoprix font partie des enseignes touchées (franceinfo, 12 octobre). Le nombre exact de magasins varie selon les sources, entre 400 et 700. Le parquet de Paris a ouvert une enquête, et aucune rançon n’a été demandée.
La cause, elle, est banale. Les boîtiers de régulation étaient joignables directement depuis Internet, pour que le frigoriste puisse intervenir à distance. Une partie était en fin de vie, donc sans mises à jour de sécurité, selon L’Usine Digitale. Le CERT-FR, le centre d’alerte de l’ANSSI, l’a rappelé dans son alerte du 12 octobre : laisser une interface de gestion visible sur Internet est contraire aux bonnes pratiques.
Un appareil qui fonctionne doit-il partir à la casse parce qu’il n’est plus mis à jour ?
Ces boîtiers faisaient très bien leur travail : garder le froid. Ils avaient seulement cessé de recevoir des correctifs de sécurité. C’est le modèle de beaucoup de fabricants : le matériel dure souvent bien plus longtemps que son logiciel.
À partir de décembre 2027, une règle européenne obligera les fabricants à annoncer la durée des mises à jour, mais elle ne sera pas rétroactive. Seuls les appareils mis sur le marché après cette date seront concernés.
Un appareil qui n’est plus mis à jour n’est pas forcément à jeter : coupé d’Internet, il peut rester en service. L’erreur, c’est de le laisser exposé sans le savoir.
Votre PME a-t-elle des appareils oubliés comme ces frigos ?
Probablement. Faites le tour de vos locaux, à Brignais comme à Saint-Étienne : caméras de surveillance, alarme, badgeuse, climatisation pilotée depuis un téléphone, stockage réseau pour les sauvegardes, machine de production avec un boîtier de télémaintenance.
Ces appareils ont souvent trois points communs : un prestataire qui s’y connecte à distance, un mot de passe d’origine jamais changé, et personne chez vous qui vérifie s’ils reçoivent encore des mises à jour. Ce n’est la faute de personne en particulier. C’est juste que personne n’en a la charge.
Comment vérifier vos appareils connectés en une heure ?
- Listez tout ce qui est branché à votre réseau et qui n’est ni un ordinateur ni un téléphone.
- Notez qui s’y connecte à distance, et comment. Posez la question à chaque prestataire.
- Vérifiez que le mot de passe d’origine a été changé. « admin / admin » ne compte pas comme un mot de passe.
- Demandez si l’appareil reçoit encore des mises à jour. Si la réponse est non, son remplacement entre dans le budget.
- Demandez à votre prestataire de couper l’accès direct depuis Internet. Le CERT-FR recommande de passer par un VPN, un tunnel chiffré réservé aux personnes autorisées.
Si cette liste vous donne le vertige, c’est normal : elle touche à la fois l’informatique, les locaux et les contrats. C’est le genre d’inventaire qu’on mène dans un accompagnement en cybersécurité, en faisant le lien avec chaque prestataire.
Mieux vaut un inventaire à froid qu’une gestion de crise à chaud.
→ Faille PHP : votre site internet est-il à jour, et qui doit s’en occuper ?
→ Sensibilisation aux cyber risques en PME : ce que vous devez savoir
Vous ne savez pas quels appareils sont visibles depuis Internet chez vous ? Notre auto-diagnostic CyberScan vous donne une photo de votre niveau de protection en 5 minutes, gratuitement. Demandez votre CyberScan →
Questions fréquentes sur les appareils connectés en entreprise
Une petite entreprise peut-elle être visée comme les supermarchés ?
Oui. Les pirates utilisent des outils qui repèrent automatiquement les appareils visibles sur Internet, sans regarder la taille de l’entreprise. Un appareil exposé avec un mot de passe faible est une cible, que vous ayez 5 ou 500 salariés.
Qu’est-ce qu’un appareil en fin de vie ?
C’est un appareil que le fabricant ne met plus à jour. Il continue de fonctionner, mais les failles découvertes après sa fin de vie ne seront jamais corrigées. Exposé sur Internet, il finit tôt ou tard par être compromis.
Mon prestataire a besoin d’intervenir à distance : comment faire sans risque ?
Le CERT-FR recommande un accès par VPN ou par un réseau protégé, plutôt qu’une interface ouverte sur Internet. En dépannage, on peut limiter l’accès aux seules adresses du prestataire sur le pare-feu, mais ce n’est pas une solution durable.
Qui peut m’aider à faire l’inventaire de mes appareils connectés ?
Votre prestataire informatique est le mieux placé, car il voit votre réseau. Global SI accompagne les PME d’Auvergne-Rhône-Alpes sur ce type d’inventaire dans le cadre de son offre cybersécurité, en lien avec vos autres prestataires.