
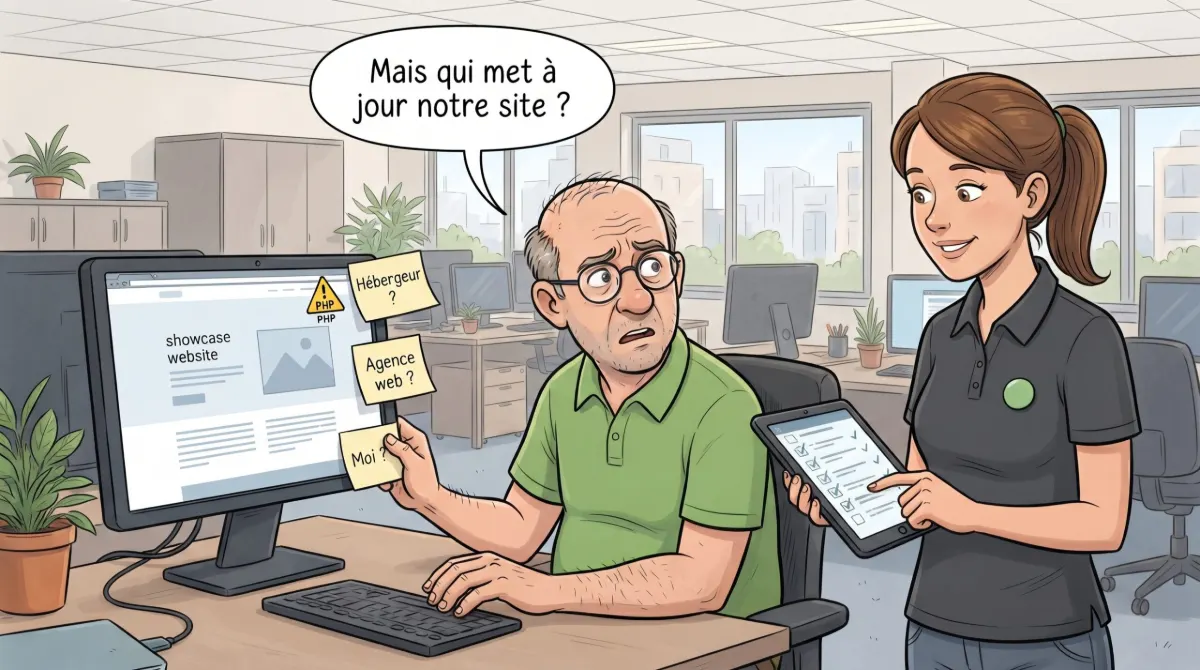
Mercredi 21 octobre 2026, 14 heures. Les sites des préfectures de la Drôme et de l’Ardèche ne répondent plus. Dans l’après-midi, ceux des impôts et de Météo-France suivent. Aucun pirate derrière ces coupures : c’est l’ANSSI, l’agence nationale de cybersécurité, qui a demandé de débrancher par précaution (franceinfo, 21 octobre).
Pendant quelques heures, ni prévisions ni déclarations en ligne. Certains ont dû trouver l’après-midi étonnamment calme. La raison, elle, l’était beaucoup moins.
Que permet cette faille PHP ?
Deux failles critiques ont été découvertes dans PHP, surnommées « PHP2Shell ». Elles permettent à un pirate de prendre le contrôle du serveur qui héberge un site, sans mot de passe. Concrètement, pour une PME : le pirate peut modifier le site pour piéger vos visiteurs, lire les demandes laissées dans votre formulaire de contact (noms, téléphones, messages de vos clients) ou se servir du serveur pour envoyer des mails d’arnaque. Les correctifs sont sortis le jour même. Le lendemain, le CERT-FR signalait que des démonstrations d’attaque existaient déjà, et Cybermalveillance.gouv.fr lançait une alerte nationale.
Depuis, Cloudflare a relevé des millions de tentatives d’attaque, sans piratage massif confirmé au 25 octobre. Et PHP a signalé une nouvelle faille le 23 octobre, plus rare, qui n’est pas encore corrigée. Le sujet n’est donc pas clos.
Votre site vitrine est-il concerné ?
Si votre site est fait avec WordPress, il tourne avec PHP. Et mettre à jour WordPress ne suffit pas : PHP est installé sur le serveur, en dessous du site.
Votre site n’a pas de paiement en ligne ? Il a souvent un formulaire de contact, parfois un lien avec votre messagerie ou un outil métier. Cybermalveillance.gouv.fr le précise : ces failles sont les plus graves sur les sites reliés à des systèmes internes ou qui manipulent des données sensibles.
Comment vérifier la version de PHP de votre site en cinq minutes ?
- Connectez-vous à l’administration de WordPress.
- Allez dans Outils, puis Santé du site, onglet Infos, rubrique Serveur.
- Lisez la ligne « Version de PHP ». En dessous de 8.2, il n’existe plus de correctif officiel : une migration est à prévoir. À partir de 8.2, demandez confirmation que la mise à jour du 21 octobre est bien installée.
Pas d’accès à l’administration ? Pas de souci, c’est la question suivante qui compte.
Qui doit mettre PHP à jour sur votre site ?
Selon les cas, l’hébergeur, l’agence qui a créé le site, ou votre prestataire informatique. Dans beaucoup de PME, chacun pense que c’est l’autre. Envoyez dès aujourd’hui ces trois questions à vos prestataires :
- Quelle version de PHP fait tourner notre site ?
- La mise à jour de sécurité du 21 octobre est-elle installée ?
- Qui nous prévient, et qui agit, la prochaine fois qu’une faille sort ?
Savoir qui fait quoi chez vos prestataires, c’est le point de départ d’un accompagnement en cybersécurité qui n’oublie pas le site internet.
Mieux vaut poser la question un lundi tranquille qu’un vendredi soir de crise.
→ Frigos de supermarchés piratés : votre PME a-t-elle aussi des appareils oubliés ?
→ Les nouvelles techniques de phishing : une menace sophistiquée et persistante
Vous ne savez pas qui surveille quoi dans votre informatique ? Notre auto-diagnostic CyberScan vous donne une photo de votre niveau de protection en 5 minutes, gratuitement. Demandez votre CyberScan →
Questions fréquentes sur la faille PHP
J’ai mis à jour WordPress, mon site est-il protégé ?
Pas forcément. WordPress et PHP sont deux choses différentes : WordPress est le site, PHP est le moteur installé sur le serveur. La faille d’octobre 2026 se corrige en mettant à jour PHP, ce que fait en général l’hébergeur ou le prestataire web.
Mon site est chez un hébergeur, dois-je faire quelque chose ?
Oui : vérifier. Selon les offres, l’hébergeur met PHP à jour lui-même, ou vous laisse choisir la version dans votre espace client. Demandez-lui par écrit si la mise à jour du 21 octobre est appliquée à votre site.
Mon site n’a pas de paiement en ligne, le risque est-il réel ?
Oui. Un site piraté peut servir à piéger vos visiteurs, à envoyer des mails frauduleux en votre nom, ou à atteindre d’autres outils s’il y est relié. Le risque est plus élevé si le site est connecté à votre messagerie ou à un logiciel métier.
Qui peut m’aider à faire le point sur mes prestataires et mes accès ?
Global SI accompagne les PME d’Auvergne-Rhône-Alpes en cybersécurité : inventaire des accès, des prestataires et des responsabilités de chacun, y compris pour savoir qui s’occupe de votre site. L’objectif est simple : qu’à la prochaine alerte, vous sachiez qui agit.